讓 AI Agent、MCP Server、CLI 安全登入:從 PKCE 到 Gateway 的實作工作坊

讓 AI Agent、MCP Server、CLI 安全登入:OAuth 2.0、PKCE 與 MCP

2026 年 10 月 14 日,我在 Hello World Dev Conference 2026 帶了一場 90 分鐘的實作工作坊:「讓 AI Agent、MCP Server、CLI 安全登入」。這篇文章把工作坊的觀念與練習路線整理下來,讓沒到場的朋友也能從自己的筆電開始,走過一次 MCP 的授權流程。

當 Agent 能讀文件、查工單、寫入資料,接上工具只是開始。真正要回答的是:這次操作代表誰?可以做哪些事?這顆 Token 能用在哪個服務?出事後,要怎麼停止它的權限?

上一篇企業身分認證治理實戰談的是整體架構,這篇則把焦點拉近到一個 HTTP 請求:從沒有 Token 時的 401,一路追到登入、取得授權,以及 Server 決定接受或拒絕的那一刻。
[Read More]

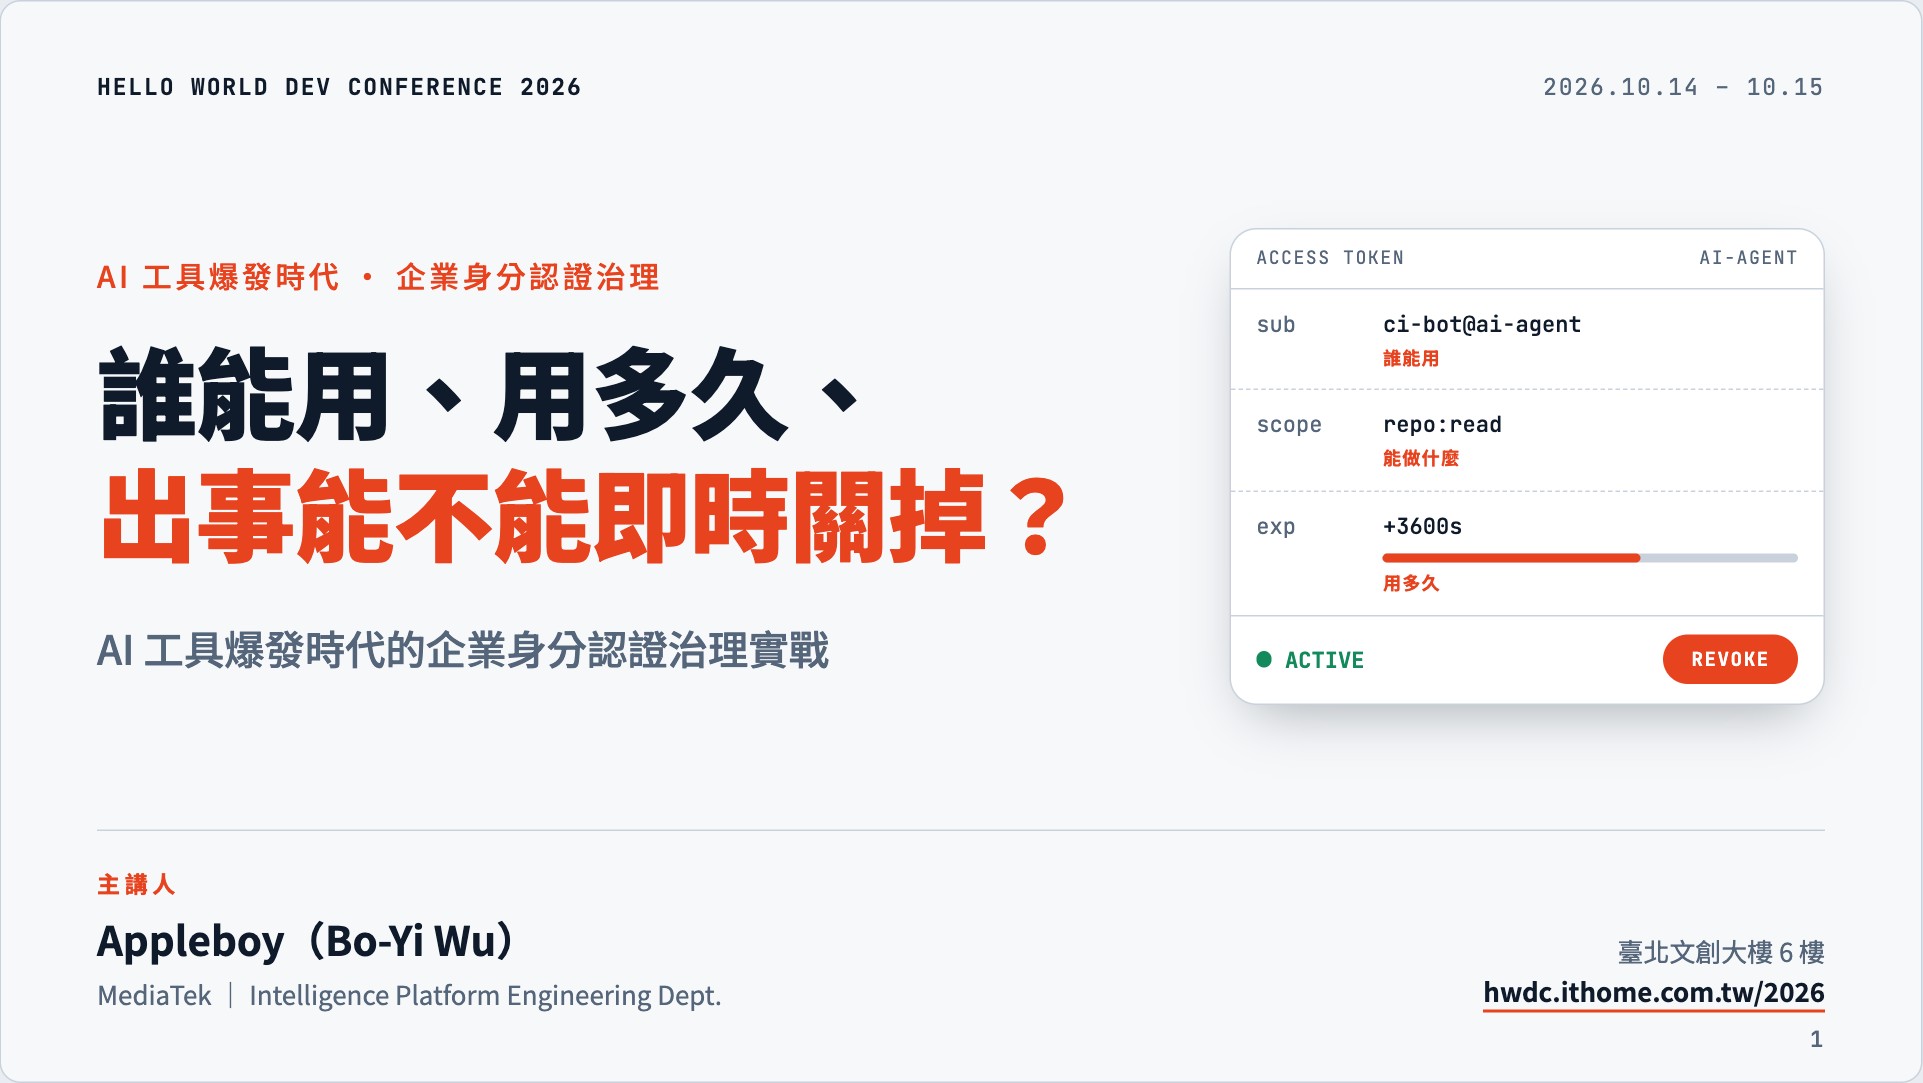
誰能用、用多久、出事能不能即時關掉?——AI 工具爆發時代的企業身分認證治理實戰

演講封面:誰能用、用多久、出事能不能即時關掉?

整場分享以身分、授權期限與撤銷能力三個問題為主軸。(原投影片第 1 頁,可點圖放大。)

這次在 Hello World Dev Conference 2026,我分享了「誰能用、用多久、出事能不能即時關掉?——AI 工具爆發時代的企業身分認證治理實戰」。這篇文章把演講中的架構與導入思路整理下來,也補充幾個實作時必須分清楚的技術邊界。

過去兩年,當公司內部的 AI Agent、MCP Server、CLI 工具與自動化腳本越來越多,我們遇到的問題也跟著改變。工具能不能完成任務,已經只是第一關;接下來要回答的是:這個工具代表誰?可以存取哪些資源?授權什麼時候結束?如果憑證外洩,要在哪裡把它關掉?

如果每個新工具都自己接 LDAP、自己存 API Key、自己處理 Token,工具數量增加的同時,也是在增加一批沒有人能完整盤點的存取入口。這場分享,就是從這個現場出發。

[Read More]